Установка и настройка электронной подписи
1. Откройте меню Пуск - Панель управления - КриптоПро CSP.
2. В окне программыКриптоПро CSP перейдите на вкладку Сервис и нажмите кнопку Просмотреть сертификаты в контейнере:
Обзор, чтобы выбрать контейнер для просмотра (в нашем примере контейнер находится на смарт-карте JaCarta):
4. После выбора контейнера нажмите кнопку Ок, затем Далее.
* Если после нажатия на кнопку Далее Вы видите такое сообщение:
"В контейнере закрытого ключа отсутствует открытый ключ шифрования",следует установить сертификат по рекомендациям, описанным в разделе Вариант 2.
5. В окне Сертификат для просмотра нажмите кнопку Установить:
6. Если откроется сообщение "Этот сертификат уже присутствует в хранилище сертификатов. Заменить существующий сертификат новым, с проставленной ссылкой на закрытый ключ?", нажмите Да:
7. Дождитесь сообщения об успешной установке:
8. Сертификат установлен. Можно закрыть все открытые окна КриптоПро.
Вариант 2. Установка через меню "Установить личный сертификат".
Для установки сертификата этим способом Вам понадобится файл сертификата (файл с расширением.cer). Он может находиться, например, на съемном носителе или на жёстком диске компьютера (если Вы делали копию сертификата или Вам присылали его по электронной почте).
В случае, если файл сертификата отсутствует, напишите письмо с описанием проблемы в техническую поддержку по адресу.
1. Откройте меню Пуск - Панель управления - КриптоПро CSP.
2. В окне программыКриптоПро CSP перейдите на вкладку Сервис и нажмите кнопку Установить личный сертификат:
3. В следующем окне нажмите кнопку Обзор, чтобы выбрать файл сертификата:
4. Укажите путь к файлу сертификата и нажмите кнопку Открыть (в нашем примере файл сертификата находится на Рабочем столе):
6. Поставьте галку в окне Найти контейнер автоматически (в нашем примере контейнер находится на смарт-карте JaCarta) и нажмите Далее:
7. В следующем окне отметьте пункт Установить сертификат (цепочку сертификатов) в контейнер и нажмите
Всем привет! Так как я работаю в гос. учреждении, то не смог избежать использования программы для работы с криптоключами "КриптоПро". Сейчас мне все кажется простым и вполне логичным, но на заре моей карьеры у меня было много вопросов в использовании данной программы.
Читайте о том, как скопировать ключевой контейнер Крипто Про и установить личный сертификат пользователя
Я думаю многие знают об известных сайтах zakupki.gov и bus.gov... первый служит для размещения заявок на проведение электронных торгов, а второй для размещения информации об организации, однако оба требуют электронную подпись пользователя, а работать она может только при наличии Крипто Про.
Когда вы генерируете электронную подпись, то она ОБЯЗАТЕЛЬНО! должна сохраняться на внешний носитель, однако это может быть не всегда удобно и не всегда надежно. К сожалению многие организации отказываются идти в ногу со временем и до сих пор используют дискету, как носитель цифровой подписи. Думаю не стоит объяснять что дискета - это очень ненадежный вариант хранения информации. Следовательно лучше иметь копию ключа, чтобы в случае выхода из строя носителя можно было восстановиться, а не генерировать новый, ведь в случае генерации нового - придется ждать сертификат (Как минимум один день).
Когда еще это может понадобиться? Например у вашего глав. буха куча электронных подписей (у нашего их аж 4 штуки) и постоянно втыкать по очереди не всегда удобно, да и путаница постоянная, поэтому все эти ключи можно скопировать в реестр вашего компьютера, а реальные ключи спрятать подальше в сейф. Конечно же нужно понимать, что имея ключи в реестре, чтобы подписать документ сам ключ не нужен - нужен только доступ к тому компьютеру где они установлены, поэтому обязательно! при копировании задайте пароль ключевого контейнера
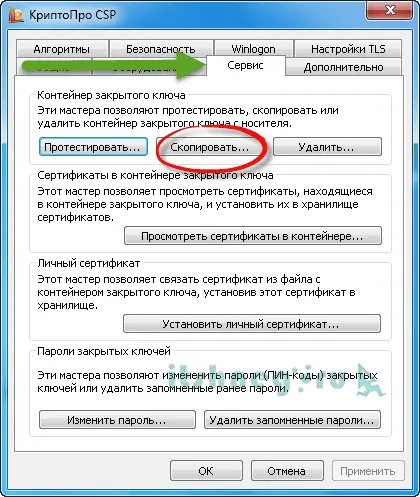
Начнем. Запускаем КриптоПрос CSP (выдает его ваше местное казначейство) и переходим во вкладку "Сервис", жмем кнопку "Скопировать..."
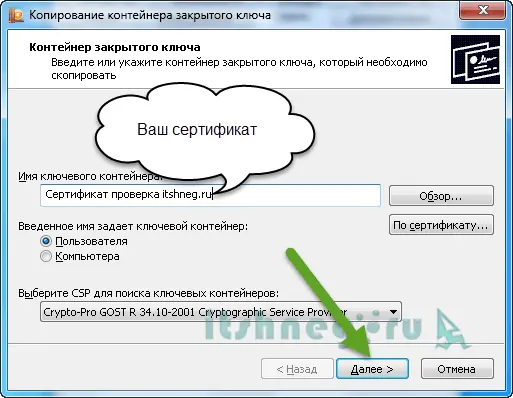
В следующем окне нам следует нажать "Обзор" и выбрать расположение нашего ключевого контейнера, в моем случае это USB флэшка, которая имеет букву F в системе (Дисковод F)
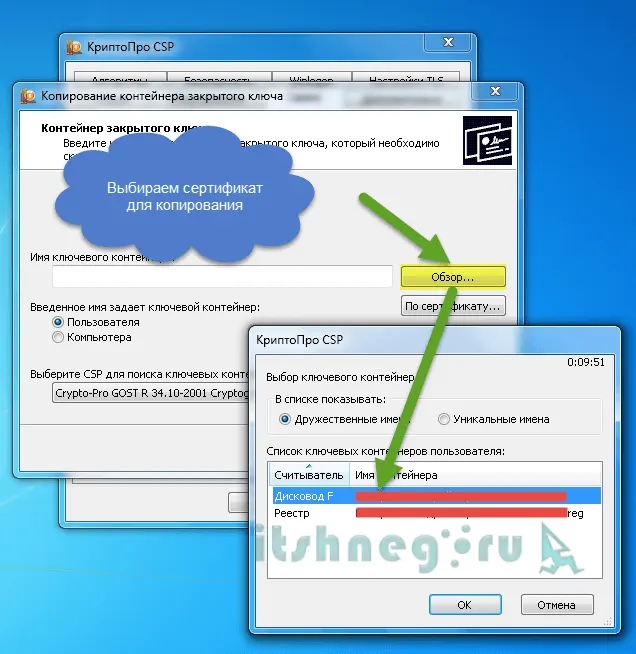
Теперь, когда контейнер выбран мы переходим к самому процессу его копирования, убедитесь что выбрали верный ключ и жмите "Далее"
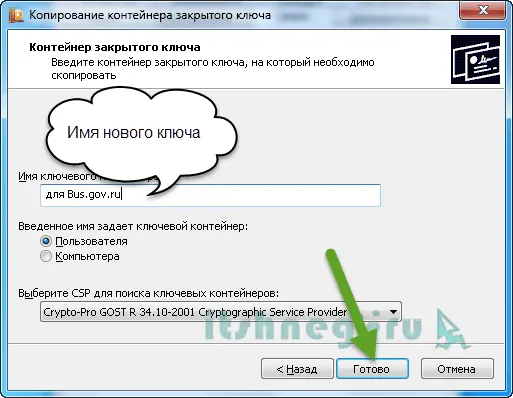
Вводите ему имя
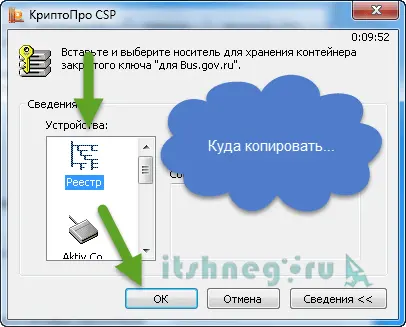
И указываете куда его скопировать, в моем случае я скопировал его в реестр, чтобы каждый раз не вставлять...
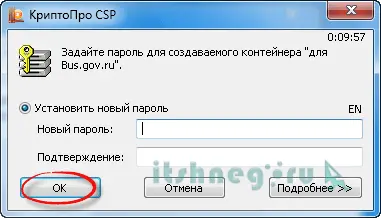
Если вы скопировали ключ в реестр как и я, то обязательно создайте пароль!
На этом все, копия ключевого контейнера создана на носитель, указанный вами 😉 теперь переходим к следующему этапу...
В отличии от обычных сертификатов, наш сертификат должен быть сопоставлен с закрытым ключом, поэтому просто нажать кнопочку "Установить сертификат" не проканает, установка сертификата в криптопро отличается от обычной процедуры.
Открываем программу, переходим во вкладку "Сервис" и жмем "Установить личный сертификат..."
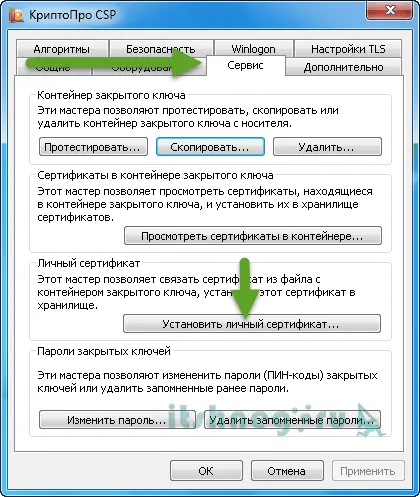
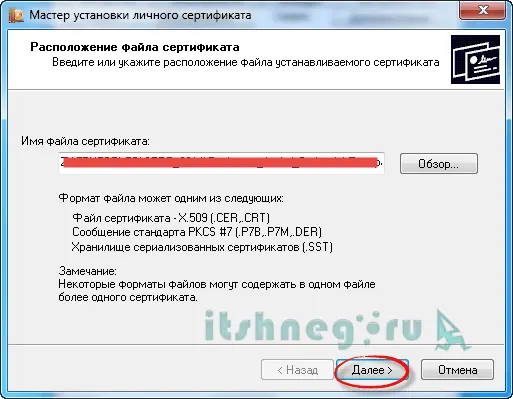
Жмем "Обзор" и выбираем сертификат пользователя
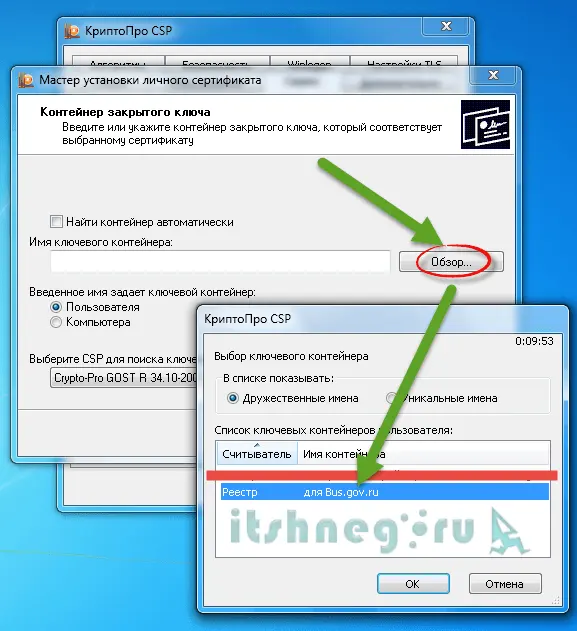
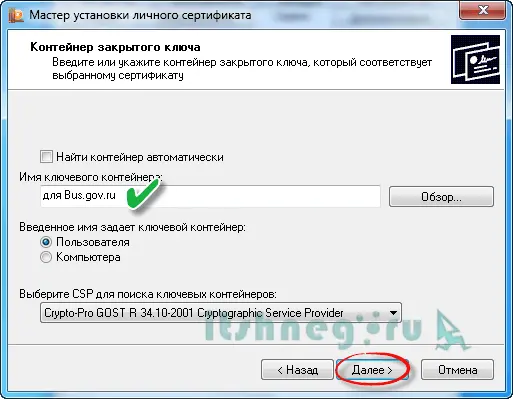
...и указываем где находится наш ключ (в моем случае я выбрал ключ скопированный в реестр)
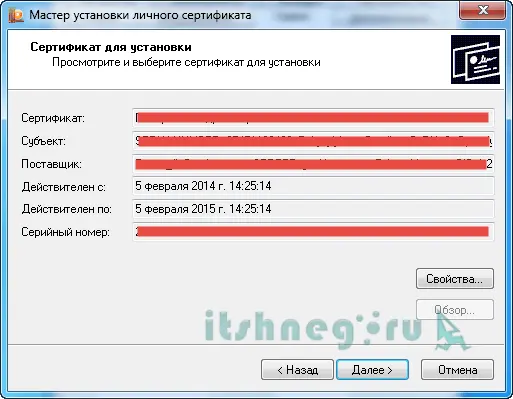
Проверяем что все правильно выбрано
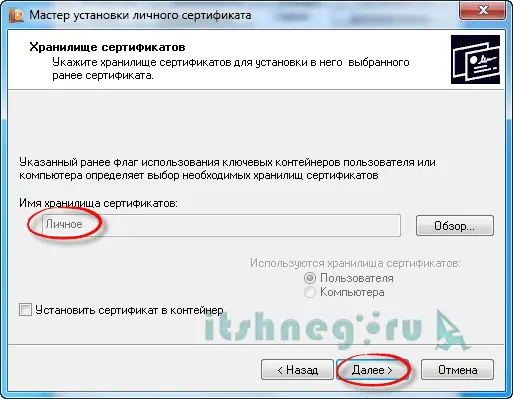
Выбираем хранилище сертификата "Личное"
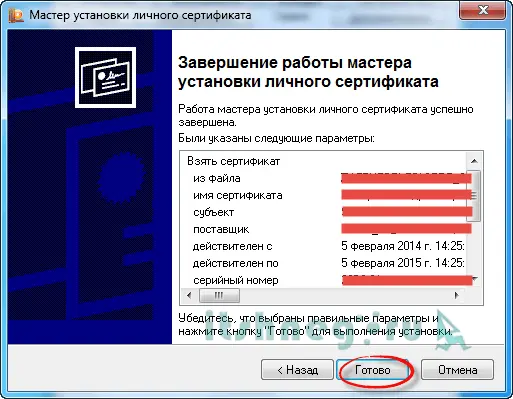
Проверяем все ли мы правильно сделали и жмем "Готово", на этом установка сертификата криптопро завершена.
1. Откройте меню Пуск - Панель управления - КриптоПро CSP.
2. В окне программыКриптоПро CSP перейдите на вкладку Сервис и нажмите кнопку Просмотреть сертификаты в контейнере:
Обзор, чтобы выбрать контейнер для просмотра (в нашем примере контейнер находится на смарт-карте JaCarta):
4. После выбора контейнера нажмите кнопку Ок, затем Далее.
* Если после нажатия на кнопку Далее Вы видите такое сообщение:
"В контейнере закрытого ключа отсутствует открытый ключ шифрования",следует установить сертификат по рекомендациям, описанным в разделе Вариант 2.
5. В окне Сертификат для просмотра нажмите кнопку Установить:
6. Если откроется сообщение "Этот сертификат уже присутствует в хранилище сертификатов. Заменить существующий сертификат новым, с проставленной ссылкой на закрытый ключ?", нажмите Да:
7. Дождитесь сообщения об успешной установке:
8. Сертификат установлен. Можно закрыть все открытые окна КриптоПро.
Вариант 2. Установка через меню "Установить личный сертификат".
Для установки сертификата этим способом Вам понадобится файл сертификата (файл с расширением.cer). Он может находиться, например, на съемном носителе или на жёстком диске компьютера (если Вы делали копию сертификата или Вам присылали его по электронной почте).
В случае, если файл сертификата отсутствует, напишите письмо с описанием проблемы в техническую поддержку по адресу.
1. Откройте меню Пуск - Панель управления - КриптоПро CSP.
2. В окне программыКриптоПро CSP перейдите на вкладку Сервис и нажмите кнопку Установить личный сертификат:
3. В следующем окне нажмите кнопку Обзор, чтобы выбрать файл сертификата:
4. Укажите путь к файлу сертификата и нажмите кнопку Открыть (в нашем примере файл сертификата находится на Рабочем столе):
6. Поставьте галку в окне Найти контейнер автоматически (в нашем примере контейнер находится на смарт-карте JaCarta) и нажмите Далее:
7. В следующем окне отметьте пункт Установить сертификат (цепочку сертификатов) в контейнер и нажмите
По мере вытеснения бумажного документооборота электронным все большее значение и все большее распространение получает такой инструмент как электронная подпись. Уже сейчас многие ведомства осуществляют обмен документами исключительно в электронном виде, при этом каждый юридически значимый документ подписывается электронной подписью.
Она используется при работе на электронных торговых площадках, при взаимодействии с государственными информационными системами (такими как ГИС ГМП, ГИС ЖКХ и прочие) и даже может быть использована для авторизации на государственных порталах (как например gosuslugi.ru).
Нет никаких сомнений в том, что в дальнейшем расширение сферы применения электронных подписей будет продолжаться, а потому специалистам в сфере информационных технологий крайне важно понимать принцип действия электронной подписи и уметь произвести необходимые мероприятия по установке и настройке программного обеспечения для работы с электронной подписью.
Конечно, изучение данного вопроса стоило бы начать с федерального закона "Об электронной подписи" (http://www.consultant.ru/document/cons_doc_LAW_112701/ ), где даются определения понятий, правовой статус электронной подписи, порядок ее использования и прочая полезная информация.
Однако, цель данной статьи показать, как быстро, не вдаваясь в подробности, произвести установку электронной подписи, что в некоторых случаях, в случаях, когда времени на должное изучение нет, будет весьма полезно. Установку будем производить на компьютер под управлением операционной системы Windows 7 Professional, закрытый ключ электронной подписи на носителе eToken, а в качестве криптопровайдера будем использовать КриптоПро CSP.
Начнем с установки необходимого программного обеспечения: - КриптоПро CSP версии 3.6 или выше; - Драйвер носителя (при использовании eToken или Рутокен). Драйвер для eToken можно скачать бесплатно по следующей ссылке http://www.aladdin-rd.ru/support/downloads/etoken/, драйвер для Рутокен доступен для скачивания по ссылке http://www.rutoken.ru/support/download/drivers-for-windows/.
В качестве носителя ключевой информации могут также использоваться и другие устройства, такие как флеш-накопитель, смарт-карта или реестр, однако использовать их не рекомендуется так как они не обеспечивают достаточный уровень защиты ключевой информации от несанкционированного доступа.
Установка сертификата ключа электронной подписи
После того как драйвер eToken (Рутокен) и криптопровайдер КриптоПро CSP установлены, можем начинать установку сертификата ключа проверки электронной подписи.
Запускаем программу КриптоПро CSP, переходим на вкладку "Сервис" и жмем кнопку "Просмотреть сертификаты в контейнере".
В открывшемся окне нажимаем "Обзор", выбираем нужного владельца и жмем "Ок".
В следующем окне ничего не меняем, жмем "Далее".
Откроется окно, в котором мы можем увидеть краткие сведения о сертификате пользователя (информацию о владельце, срок действия сертификата и его серийный номер).
Чтобы просмотреть подробные сведения нажимаем "Свойства". Если корневой сертификат удостоверяющего центра еще не установлен (как в нашем случае), то во вкладке общие мы увидим сообщение как на рисунке ниже. Актуальный корневой сертификат удостоверяющего центра, как правило, доступен для скачивания на сайте удостоверяющего центра (организации выдавшей электронную подпись).
Возвращаемся в предыдущее окно и нажимаем "Установить" чтобы продолжить установку сертификата пользователя. Появится сообщение о том, что готовится установка сертификата. Подтверждаем установку нажатием кнопки "Да".
Появится так же сообщение от eToken PKI, с предложением записать сертификат на eToken. Отказываемся, нажимаем "Cansel".
Сертификат установлен в хранилище сертификатов. Нажимаем "Готово" чтобы завершить установку.
Установка корневого сертификата удостоверяющего центра
Файл корневого сертификата удостоверяющего центра (с расширением.cer) открываем двойным щелчком мыши и жмем кнопку "Установить сертификат".
Откроется мастер импорта сертификатов. Жмем "Далее". Затем ставим галочку "Поместить сертификат в следующее хранилище".
Через "Обзор" указываем папку "Доверенные корневые центры сертификации".
Жмем "Ок" и завершаем установку. Появится сообщение об успешном выполнении операции.
Теперь, открыв свойства сертификата пользователя, мы не увидим прежней ошибки.
Нам остается только протестировать контейнер закрытого ключа.
Тестирование
Открываем КриптоПро CSP, и во вкладке "Сервис" нажимаем "Протестировать".
Находим ключевой контейнер через "Обзор" либо по соответствующему сертификату и жмем "Далее". Появится запрос на ввод pin-кода для контейнера. Вводим пароль и нажимаем "Ок". Если поставить галочку "Запомнить pin-код", система не будет запрашивать его при всяком обращении к ключевому контейнеру (в том числе при подписании документа), что не рекомендуется в целях защиты от несанкционированного доступа.
Далее откроется окно с информацией о наличии или отсутствии ошибок.
Установка электронной подписи в реестр
Возможна ситуация, когда закрытый ключ электронной подписи необходимо размножить, чтобы использовать на нескольких компьютерах. В таких случаях оптимальным решением будет произвести установку закрытого ключа электронной подписи в реестр. Для созданного в реестре контейнера можно будет задать пароль и тем самым ограничить доступ к закрытому ключу электронной подписи, который хранится в контейнере.
Съемный же носитель, после установки, можно будет передать другому пользователю. Отмечу, что такая мера оправдана в тех случаях, когда, например, несколькими сотрудниками одной организации (ведомства) используется одна и та же подпись (к примеру, подпись органа власти). В остальных же случаях, прибегать к подобным мерам не рекомендуется.
Установка считывателя "Реестр"
Первое что необходимо сделать - произвести установку считывателя. Это достаточно легко сделать с помощью мастера установки считывателей (добавление и удаление считывателей выполняется под учетной записью с правами администратора). Если при установке КриптоПро CSP Вы ставили галочку "Зарегистрировать считыватель "Реестр", как на рисунке ниже, и он присутствует в списке считывателей, можно сразу переходить к копированию контейнера закрытого ключа в реестр.
Запускаем КриптоПро CSP, во вкладке "Оборудование" нажимаем кнопку "Настроить считыватели".
В открывшемся окне жмем "Добавить".
Запустится мастер установки считывателя, жмем "Далее".
Из перечня в окне с права выбираем "Реестр" и жмем "Далее".
Затем задаем имя считывателя, либо оставляем без изменения как в нашем примере и жмем "Далее".
Завершаем работу мастера, нажимаем "Готово".
Копирование контейнера закрытого ключа в реестр
Считыватель подготовлен, теперь нужно скопировать контейнер с ключевой информацией со съемного носителя eToken в реестр. Для этого выходим в главное меню КриптоПро CSP и во вкладке "Сервис" жмем кнопку "Скопировать". Через "Обзор" указываем контейнер, который хотим скопировать в реестр.
Затем система запросит пароль для доступа к контейнеру на съемном носителе (eToken). Вводим пароль, и в следующем окне задаем имя для ключевого контейнера, который будет создан в реестре.
В следующем окне программа предложит выбрать носитель, на который нужно записать контейнер. Выбираем "Реестр" и жмем "Ок".
Теперь необходимо задать пароль для контейнера, который мы поместили в реестр.
Вводим пароль, подтверждаем и жмем "Ок".
Теперь, запустив функцию тестирования контейнера закрытого ключа, кроме контейнера на съемном носителе, мы увидим созданный контейнер на считывателе "Реестр".
Завершаем процедуру тестирования контейнера. Если ошибок не обнаружено, переходим к установке сертификата ключа электронной подписи (если она не была произведена ранее). Процедура установки сертификата с реестра аналогична процедуре установки со съемного носителя, причем, если сертификат данного владельца уже был установлен со съемного носителя, то повторная его установка после копирования контейнера в реестр не потребуется.
При работе с носителями ключей ЭЦП, как в виде RuToken так и в виде обычных флеш-накопителей, часто могут возникать ситуации, когда есть необходимость скопировать ключ в реестр, как например в случае, если на одном рабочем месте используется слишком большое количество электронных цифровых подписей. В целом вся процедура сводится к тому, что вы подключаете носитель "Реестр" в CryptoPro и копируете туда Ваш контейнер для дальнейшей работы без участия переносного носителя. Давайте подробнее рассмотрим все необходимые действия.
Во-первых необходимо установить нужный нам считыватель, для этого открываем КриптоПро через меню "Пуск" - "Панель управления":
Жмем "Настроить считыватели" и если в появившемся окне управления считывателями Вы не видите поле "Реестр", нажимаем "Добавить". В ином случае можно пропустить данный пункт и переходить к процедуре копирования контейнера:
В мастере установки считывателей выбираем предложенный вариант "Реестр" и нажимаем "Далее":
Задаем имя считывателя, где пишем "реестр" чтобы не запутаться, жмем "далее" и видим, что носитель добавлен. Нажимаем "ОК":
Теперь нам необходимо скопировать ключ ЭЦП, для этого открываем вкладку "Сервис" в КриптоПро и жмем "Скопировать...". Убеждаемся, что Ваш носитель подключен к компьютеру и выбираем его в окне выбора ключевого контейнера через кнопку "Обзор". В нашем случае это дисковод G:
Выбираем Реестр в левом списке, жмем "ОК" и задаем новый пароль для вновь скопированного контейнера:
Контейнер скопирован, осталось установить личный сертификат и можно приступать к работе. Для этого во вкладке "Сервис" выбираем "Установить личный сертификат", кнопкой "Обзор" выбираем открытый сертификат скопированного закрытого ключа, жмем "Далее" - "Далее" - указываем контейнер "реестр" как ключевой, жмем "ОК", вводим пароль который указали выше при копировании контейнера, в имени хранилища сертификатов кнопкой "Обзор" выбираем папку "Личные" - "ОК" - "Далее" - "Готово". Теперь Вы можете подписывать с помощью ЭЦП без использования физического носителя.